Dale las buenas noches
a tu último
Exchange Server.
El relay SMTP para Microsoft 365. Tus impresoras, escáneres y aplicaciones siguen enviando, y el servidor por fin se va a dormir.
Aún no está disponible, la preview llegará pronto.

Sendman es el relay SMTP con aplicación de directivas para Microsoft 365, creado para todas las impresoras, escáneres y aplicaciones que solo hablan SMTP básico. Los autentica contra Microsoft Entra ID, los acota por dirección IP y directiva de remitente y entrega el correo a Exchange Online o al servicio de entrega que ya utilizas — así, al último Exchange Server local ya no le queda nada que hacer.
EL PROBLEMAEl servidor que solo existe para las impresoras
En casi todas las organizaciones queda un Exchange Server. Nadie lee correo en él. Sigue en marcha porque un escáner, una exportación nocturna del ERP y una central de alarmas necesitan enviar, y lo único que cualquiera de ellos sabe hacer es abrir un puerto y autenticarse.
Cuatro callejones sin salida
Todo el mundo ha probado al menos uno de estos. Ninguno se sostiene.
- 01
Mantener el Exchange Server en marcha
Estás parcheando un servidor de correo para que un escáner pueda enviar un PDF por correo. Cada aviso de seguridad de Exchange es ahora tu fin de semana.
Callejón sin salida: El servidor se queda - 02
Abrir un relay interno sin autenticación
Cualquier cosa que alcance el conector puede enviar como cualquiera de tu dominio. Sin identidad, sin control del remitente, sin nada que auditar después.
Callejón sin salida: Se pierde el control - 03
Poner la contraseña de un buzón en 200 dispositivos
No se puede rotar sin visitar cada dispositivo, y hay una copia en una pegatina en la sala de la fotocopiadora.
Callejón sin salida: Se pierde el control - 04
Apuntarlo todo a un servicio de envío masivo
La entrega funciona. Nada por el camino comprueba quién envía como quién, ni a quién, y la clave de API compartida equivale a un permiso de envío para todo el dominio.
Callejón sin salida: Se pierde el control - 05 · La salida
Las cuatro son el mismo trato. O mantienes vivo un servidor de correo por el bien de los dispositivos, o renuncias al control sobre quién puede enviar como quién. Sendman es la opción que rechaza ese trato.
Salida: El servidor se va, el control se queda
Sustituye la función de relay del Exchange local
Enruta a Exchange Online o a servicios de entrega externos
Inicios de sesión SMTP heredados, identidades modernas
Enrutamiento separado por dominio
Conserva tu configuración actual
Una sesión, de principio a fin
Sendman está dentro de la propia conversación SMTP, no al lado. Hay cinco momentos en los que decide algo. Elige uno y observa qué parte del intercambio gobierna.
Tres directivas. Cambia quién llama a la puerta.
Este es el orden de evaluación real, ejecutándose en directo: la lista de permitidos, después las directivas que se aplican a esta identidad y a esta dirección, después el remitente y después cada destinatario por separado. Cambia cualquiera de los cuatro y observa qué responde el relay.
La directiva 10 tiene como ámbito a svc-scan@contoso.com desde 198.51.100.24. scan@contoso.com coincide con sus remitentes permitidos y accounting@contoso.com coincide con sus destinatarios permitidos, así que Sendman abre su propia sesión con el backend y le entrega el mensaje sin cambios.
Las directivas que se evalúan
Lista global de permitidos: 198.51.100.16 – 198.51.100.31, 192.0.2.128 – 192.0.2.143
svc-scan@contoso.com, desde la sede central
senders: scan@contoso\.com
receivers: .*@contoso\.com
mfp-3f, desde cualquier sitio de la lista de permitidos
senders: .*@contoso\.com
receivers: .*@contoso\.com
Cualquier dispositivo en la sede central, sin inicio de sesión
senders: noreply@contoso\.com
receivers: .*@contoso\.com
Las directivas se seleccionan por ámbito y después se reducen al número de prioridad más bajo que se aplique. Las directivas que empatan en prioridad se combinan, de modo que un dispositivo puede recibir derechos de varias reglas a la vez.
La última tarea de Exchange, más control
Los dispositivos heredados necesitan tres cosas para seguir funcionando: un puerto con el que hablar, un mecanismo de autenticación que entiendan y permiso. Sendman les da las tres, y pone la tercera bajo tu control.

Autenticación con Entra ID
Los usuarios y contraseñas siguen funcionando tal cual, validados contra Microsoft Entra ID, sin registro de aplicación, sin consentimiento, sin nada que cambiar en tu tenant y sin ningún directorio que sincronizar.

Los inicios de sesión híbridos funcionan tal cual
Un dispositivo configurado hace años con
CONTOSO\svc-scansigue funcionando. Sendman resuelve el inicio de sesión de dominio al usuario de Entra correcto, así que no hay que volver a teclear nada en el dispositivo y nadie tiene que ir hasta la impresora.
Un almacén de credenciales propio
Para los dispositivos que no deberían llevar una identidad de directorio, emite una credencial de Sendman. Almacenada con AES-256-GCM, comparada en tiempo constante y nunca vuelve a mostrarse, y lo mismo vale para la contraseña de tu backend.

LOGIN, PLAIN y NTLM
Los tres mecanismos que el hardware antiguo implementa de verdad, incluido NTLM, que casi nada más delante de Microsoft 365 sigue hablando. Cada uno se puede desactivar por separado.

Una lista global de permitidos por IP
Los rangos se evalúan en el instante en que se acepta una conexión, antes del saludo SMTP y, en el puerto 465, incluso antes del handshake TLS. Todo lo demás nunca llega a la conversación, y mucho menos a la autenticación.

Directivas con prioridades
Acota una regla a un nombre de usuario, a un rango de IP o a ambos. Gana el número de prioridad más bajo que se aplique; las reglas que empatan se combinan, de modo que un dispositivo puede heredar derechos de más de una.

Control de remitente y destinatario
Expresiones regulares en ambos lados, aplicadas en
MAIL FROMy en cadaRCPT TO. Nadie envía como el CEO, y nada se convierte en un open relay por accidente.
Relay anónimo, a propósito
Algunos dispositivos simplemente no pueden autenticarse. Reciben un carril estrecho que hay que activar deliberadamente, está acotado a un rango de IP y sigue sujeto a las reglas de remitente y destinatario.

TLS en todos los puertos
TLS implícito en el 465, STARTTLS en el 25 y el 587, con un certificado emitido para ti o uno que traigas tú mismo, renovado sin reinicio. Hacia el backend, la sesión se cifra siempre que el backend lo admita.

Cualquier backend por el que envíes
Exchange Online sin SMTP AUTH, sin que le afecte la retirada de la autenticación básica por parte de Microsoft, o Azure Communication Services y otros servicios de transporte. Cambiar es un ajuste, no un redespliegue.

En vigor en la siguiente conexión
La configuración se lee de nuevo para cada sesión que se abre. Edita una directiva y el siguiente dispositivo que se conecte ya se rige por ella. Sin reinicio, sin ventana de cambios, sin caché que esperar.

Métricas sobre las que puedes crear alertas
Cada sesión deja un rastro, autenticaciones, entregas, tiempos de sesión, que se puede buscar en el portal y sobre el que se pueden crear alertas. Un dispositivo que ha dejado de enviar está a una consulta de distancia, no a un ticket de soporte.

Roles que significan lo que dicen
Los visores ven todas las reglas y no cambian ninguna; los administradores cambian la configuración. Lo aplica el servicio en cada solicitud, y cada entrada registra quién la creó. Las directivas registran además quién las cambió por última vez.

Registro de eventos con búsqueda
Cada fallo de autenticación y cada infracción de directiva, filtrables por usuario, dirección, remitente y destinatario, con el nombre de la regla que lo rechazó en la entrada. “Por qué ha rebotado eso” se resuelve con una búsqueda.
 En la hoja de ruta
Sniff Mode
Abre una ventana de captura y observa exactamente lo que presenta un dispositivo: la dirección de origen, el nombre de usuario que ofrece, el remitente que reclama. Para la impresora de la que nadie tiene la contraseña y que ningún fabricante sigue manteniendo.
Especificaciones
Los nombres y los números que un administrador pide antes del primer correo de prueba.
Conectividad
- Puertos
- 25 y 587 con STARTTLS, 465 con TLS implícito
- Certificado
- Emitido para ti o traes el tuyo, renovado sin reinicio
- Lista de permitidos
- Rangos de direcciones IPv4, hasta 16.384 direcciones cada uno
Autenticación
- Mecanismos
- LOGIN, PLAIN, NTLM
- Orígenes de identidad
- Microsoft Entra ID (incluidos los inicios de sesión híbridos DOMINIO\usuario), almacén de credenciales de Sendman
- Cifrado del almacén
- AES-256-GCM
Directivas
- Ámbito
- Nombre de usuario, rango de IP o ambos
- Prioridades
- Gana el número más bajo, los empates se combinan
- Reglas de remitente y destinatario
- Expresiones regulares, aplicadas en MAIL FROM y en cada RCPT TO
- Relay anónimo
- Por directiva, ligado a un rango de IP
Entrega
- Backends
- Exchange Online (sin SMTP AUTH), Azure Communication Services, otros servicios de transporte SMTP
- Tamaño del mensaje
- Hasta 25 MB por mensaje (tu backend puede permitir menos)
- Tratamiento
- Se pasa sin cambios, sin cola, sin guardar copia
Operación
- Configuración
- Platform Portal, en vigor en la siguiente conexión
- Roles
- Visor, administrador
- Telemetría
- Con búsqueda en el portal
- Incluido
- Todas las actualizaciones, soporte ante incidencias
- Certificación
- Nuestros equipos de desarrollo y operaciones están certificados según ISO 27001
Por qué retirar el último Exchange Server
Una vez que Sendman se ha hecho cargo del relay, el servidor puede irse. Esto es lo que ganas.

Una superficie de ataque más pequeña
El Exchange local es una de las cargas de trabajo más atacadas que existen. Cuando el último servidor desaparece, no queda ningún CVE de Exchange que parchear un fin de semana ni ningún zero-day apuntando a tu perímetro.

Nada más expuesto en internet
OWA, ECP, Autodiscover y los servicios web de Exchange desaparecen de tu perímetro. Un punto de entrada menos para el acceso inicial, un objetivo menos para la ejecución remota de código.

Se acabó parchear Exchange
Sin actualizaciones acumulativas ni actualizaciones de seguridad que probar, instalar y supervisar, sin ventanas de mantenimiento para ellas y sin ningún Exchange Server que se quede atrás cuando llegue la siguiente corrección crítica.

Sin próxima migración
Exchange 2016 y 2019 perdieron el soporte en octubre de 2025, y Subscription Edition es la siguiente actualización en el calendario. Sin servidor, no hay ninguna próxima migración que planificar, financiar o sobrevivir.

Un sistema privilegiado menos
Exchange está profundamente integrado en AD y tiene muchos privilegios. Eliminarlo quita de la mesa un objetivo de primer orden para el robo de credenciales, y tras la transferencia de SOA la mayor parte de su huella también sale de AD.

Menos que operar
Sin supervisión, copias de seguridad, certificados, almacenamiento ni máquinas virtuales que mantener para Exchange, y sin un concepto de recuperación ante desastres aparte que redactar, probar y mantener al día. Una carga de trabajo menos en cada lista de comprobación.

Una arquitectura más limpia
La mensajería es Exchange Online, y punto. Sin caso especial híbrido, y con menos componentes que revisar cuando el flujo de correo, Autodiscover, los destinatarios o la autenticación fallan.

Menos conocimiento que retener
La experiencia en Exchange local es cada vez más escasa y más cara. Sin un servidor que cuidar, ya no tienes que retenerla ni comprarla fuera cuando la única persona que la tiene está de vacaciones.

Roles más claros, menor coste
Menos infraestructura, operación, copias de seguridad, supervisión y esfuerzo de administración. Microsoft opera la plataforma, tú administras Exchange Online, y la línea entre ambos por fin está clara.
Tres pasos, y un servidor que puedes apagar
- Apunta Sendman a tu backendApunta Sendman a tu backendElige Exchange Online, Azure Communication Services o el host por el que ya envíes, e introduce lo que necesite. Un formulario en el portal, y sin redespliegue cuando cambie.
- Deja entrar a los dispositivos y di qué pueden hacerDeja entrar a los dispositivos y di qué pueden hacerAñade los rangos desde los que se conectan, emite credenciales del almacén para los dispositivos que no deberían llevar una identidad de directorio y después escribe las directivas sobre quién puede enviar como qué, y a quién.
- Cambia el DNS, retira el servidorCambia el DNS, retira el servidorApunta el nombre de host al que envían tus dispositivos a Sendman en lugar del Exchange Server. Idealmente, eso es todo lo que hace falta: no se toca ni un solo dispositivo, y al Exchange Server ya no le queda nada que hacer.
Las preguntas que surgen primero
Lo que preguntan los administradores antes de que pase el primer correo de prueba.
01¿Sendman almacena nuestro correo?
No. Hace de proxy de la sesión SMTP y la reenvía tal como llega. No hay buzón, ni cola, ni spool, ni archivo, y el propio mensaje se pasa sin cambios, cabeceras incluidas. Lo único que Sendman conserva es tu configuración.
02¿Tenemos que registrar algo en nuestro tenant de Entra?
No. Sendman valida las credenciales de los dispositivos contra Microsoft Entra ID sin registro de aplicación, sin consentimiento y sin nada que cambiar en tu tenant. Los inicios de sesión híbridos como CONTOSO\svc-scan funcionan tal cual.
03¿Qué pasa con la autenticación multifactor en esas cuentas?
Ninguna de las dos se interpone. Una credencial del almacén nunca toca tu directorio, así que no hay nada que solicitar. Las cuentas de Entra ID también funcionan: la autenticación multifactor y Conditional Access no se interponen, ni siquiera con directivas estrictas, y el dispositivo nunca ve una solicitud. Como qué puede enviar una cuenta, y a quién, no es un permiso de buzón en Exchange Online sino una directiva de Sendman: lo deciden las reglas de remitente y destinatario, tanto para las credenciales del almacén como para las cuentas de Entra ID.
04¿Y si un dispositivo no puede hacer TLS en absoluto?
Puede seguir conectándose por un puerto sin cifrar, y la identidad, la IP y la directiva se aplican exactamente igual. Si aceptas un primer salto sin cifrar desde ese dispositivo es decisión tuya; la lista de permitidos lo limita a tus propias direcciones de salida, y desde Sendman en adelante la sesión se cifra siempre que el backend lo admita.
05¿Qué pasa con SPF, DKIM y DMARC?
Pertenecen al dominio desde el que envías y los gestiona el backend que entrega realmente, Exchange Online o Azure Communication Services. Sendman no reescribe tu sobre ni tus cabeceras, así que lo que tengas configurado para ese backend sigue funcionando exactamente como hoy.
06¿Qué ocurre si Sendman no puede acceder a su configuración?
Las conexiones se rechazan con una respuesta temporal de “servicio no disponible” que indica a un remitente que se comporte bien que retenga el mensaje y lo reintente, de modo que un fallo puntual del almacenamiento retrasa el correo en lugar de perderlo.
07¿Podemos mantener Exchange Online como backend?
Sí. Muchas organizaciones mantienen Exchange Online como ruta de entrega y usan Sendman para la capa de autenticación y directivas que necesitan sus dispositivos. El backend se puede cambiar más adelante sin tocar un solo dispositivo.
08¿Dónde vive nuestra configuración y quién puede verla?
En un almacenamiento aislado para tu tenant. Las credenciales se cifran antes de escribirse. El acceso al portal viene de tu tenant de plataforma, los visores ven todas las reglas y no cambian ninguna, los administradores cambian la configuración, y cada entrada de la lista de permitidos, cada directiva y cada credencial registra quién la creó.
09¿Cómo averiguamos qué está enviando realmente un dispositivo?
Cada fallo de autenticación y cada infracción de directiva acaba en el registro de eventos con búsqueda, con el nombre de la regla que lo rechazó en la entrada, y la respuesta que recibe el dispositivo te dice qué puerta lo rechazó. Sniff Mode, una ventana de captura que muestra exactamente lo que presenta un dispositivo, su dirección de origen, el nombre de usuario que ofrece y el remitente que reclama, está en la hoja de ruta.
Nos vemos en persona
Sendman está de gira este otoño. Pásate, trae tu historia de impresoras y mira el relay en acción.
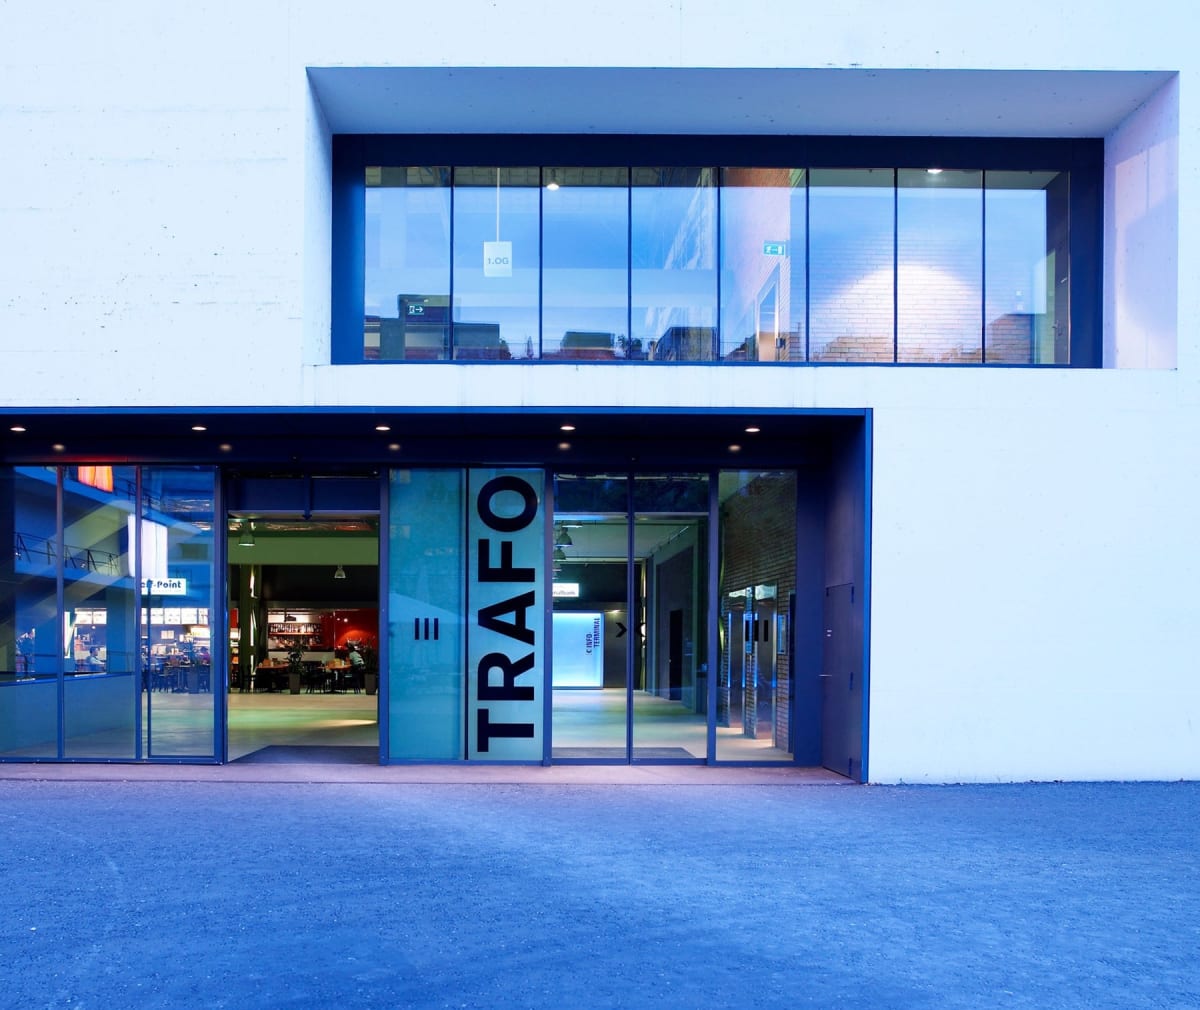
Workplace Ninja Summit
Conferencia de la comunidad en Baden sobre Microsoft Endpoint Management y seguridad
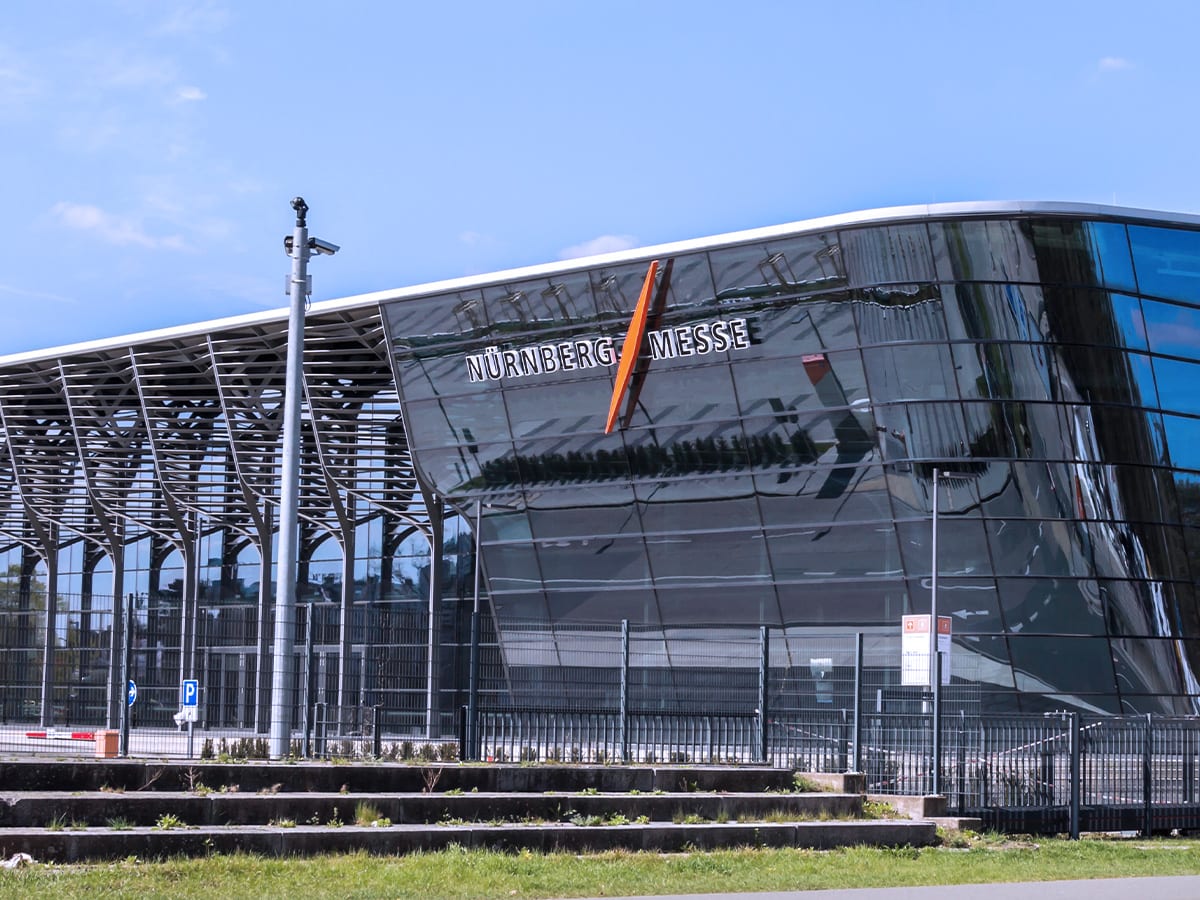
it-sa
Nos vemos también este año en la feria líder de Europa en seguridad informática

RADIUSaaS, el servicio RADIUS en la nube

SCEPman, la autoridad de certificación nativa en la nube