最後の
Exchange Server に
おやすみを。
Microsoft 365 のための SMTP リレーです。プリンター、スキャナー、アプリはこれまでどおり送信を続け、サーバーはようやく眠りにつきます。
まだリリース前です。プレビューはまもなく提供予定です。

Sendman は Microsoft 365 のためのポリシー適用型 SMTP リレーで、プレーンな SMTP しか話せないあらゆるプリンター、スキャナー、アプリケーションのために作られています。これらを Microsoft Entra ID に対して認証し、IP アドレスと送信者ポリシーで範囲を限定したうえで、メールを Exchange Online またはすでに利用している配信サービスに引き渡します — その結果、最後のオンプレミス Exchange Server にはもう何の仕事も残りません。
課題プリンターのためだけに残るサーバー
ほぼすべての組織に、Exchange Server が 1 台残っています。そのサーバーでメールを読む人はいません。それでも稼働し続けているのは、スキャナー、夜間の ERP エクスポート、警報盤がメールを送る必要があり、そのどれもがポートを開いて認証することしかできないからです。
4 つの行き止まり
誰もが少なくとも 1 つは試しています。どれも長くは持ちません。
- 01
Exchange Server を動かし続ける
スキャナーが PDF をメールで送れるように、メールサーバーにパッチを当て続けることになります。Exchange のセキュリティアドバイザリが出るたびに、週末がつぶれます。
行き止まり: サーバーは残る - 02
認証なしの内部リレーを開放する
コネクタに到達できるものなら何でも、ドメイン内の誰の名義でも送信できます。ID も送信者の制御もなく、後から監査できるものも残りません。
行き止まり: 制御を失う - 03
1 つのメールボックスのパスワードを 200 台のデバイスに設定する
すべてのデバイスを回らなければパスワードを変更できず、その控えはコピー室に貼られたシールに書かれています。
行き止まり: 制御を失う - 04
すべてを一括送信サービスに向ける
配信はできます。しかし途中で、誰が誰の名義で誰に送っているかを確認する仕組みはなく、共有の API キーはドメイン全体の送信権限と変わりません。
行き止まり: 制御を失う - 05 · 解決策
4 つとも同じトレードオフです。デバイスのためにメールサーバーを残し続けるか、誰が誰の名義で送信できるかという制御を手放すかのどちらかです。Sendman は、このトレードオフを受け入れない選択肢です。
解決策: サーバーはなくし、制御は保つ
オンプレミス Exchange のリレー機能を置き換える
Exchange Online または外部の配信サービスにルーティング
レガシーな SMTP ログイン、モダンな ID
ドメインごとにルーティングを分離
既存のセットアップをそのまま維持
1 つのセッションを最初から最後まで
Sendman は SMTP の対話の横ではなく、その中にいます。何かを判断するタイミングは 5 つあります。1 つを選んで、やり取りのどの部分を制御しているかを確認してください。
3 つのポリシー。ノックする相手を変えてみる。
実際の評価順序がそのまま動いています。まず許可リスト、次にこの ID とこのアドレスに適用されるポリシー、次に送信者、最後に受信者を 1 件ずつ評価します。4 つのいずれかを変えて、リレーがどう応答するかを確認してください。
ポリシー 10 は 198.51.100.24 から接続する svc-scan@contoso.com を対象としています。scan@contoso.com は許可された送信者に、accounting@contoso.com は許可された受信者に一致するため、Sendman はバックエンドへの独自のセッションを開き、メッセージを変更せずに引き渡します。
評価されるポリシー
グローバル許可リスト:198.51.100.16 – 198.51.100.31, 192.0.2.128 – 192.0.2.143
svc-scan@contoso.com、本社から
senders: scan@contoso\.com
receivers: .*@contoso\.com
mfp-3f、許可リスト内のどこからでも
senders: .*@contoso\.com
receivers: .*@contoso\.com
本社のすべてのデバイス、サインインなし
senders: noreply@contoso\.com
receivers: .*@contoso\.com
ポリシーはスコープで選ばれ、適用されるもののうち優先度の数値が最も小さいものに絞り込まれます。優先度が同じポリシーはマージされるため、1 台のデバイスが複数のルールから同時に権限を得ることができます。
Exchange の最後の仕事に、制御をプラス
レガシーデバイスが動き続けるには、3 つのものが必要です。接続先のポート、理解できる認証方式、そして送信の許可です。Sendman はその 3 つすべてを提供し、3 つ目をお客様の管理下に置きます。

Entra ID 認証
ユーザー名とパスワードはそのまま使え、Microsoft Entra ID に対して検証されます。アプリ登録も同意も不要で、テナント側で変更することも、同期すべきディレクトリもありません。

ハイブリッドログインもそのまま
何年も前に
CONTOSO\svc-scanで設定されたデバイスも、そのまま動作し続けます。Sendman がドメインログインを正しい Entra ユーザーに解決するため、デバイスで入力し直す必要も、プリンターのところまで出向く必要もありません。
独自の資格情報ボールト
ディレクトリの ID を持たせるべきでないデバイスには、代わりに Sendman の資格情報を発行します。AES-256-GCM で保存され、定数時間で比較され、二度と表示されません。バックエンドのパスワードも同じ扱いです。

LOGIN、PLAIN、NTLM
古いハードウェアが実際に実装している 3 つの方式です。NTLM も含まれますが、Microsoft 365 の前段で NTLM をまだ扱えるものはほかにほとんどありません。どの方式も個別に無効化できます。

グローバル IP 許可リスト
範囲は接続が受け入れられた瞬間に評価されます。SMTP のグリーティングより前、ポート 465 では TLS ハンドシェイクよりも前です。それ以外の接続は対話にすら到達せず、認証に至ることもありません。

優先度付きのポリシー
ルールのスコープは、ユーザー名、IP 範囲、またはその両方で指定します。適用されるもののうち優先度の数値が最も小さいものが優先され、同じ優先度のルールはマージされるため、1 台のデバイスが複数のルールから権限を引き継げます。

送信者と受信者の制御
送信者と受信者の両方を正規表現で指定し、
MAIL FROMとすべてのRCPT TOで適用します。CEO の名義で送信することは誰にもできず、うっかりオープンリレーになることもありません。
意図して使う匿名リレー
どうしても認証できないデバイスもあります。そうしたデバイスには限定された経路を用意します。意図的に有効化する必要があり、IP 範囲にスコープが限定され、送信者と受信者のルールも引き続き適用されます。

すべてのポートで TLS
465 では暗黙的 TLS、25 と 587 では STARTTLS を使用します。証明書は発行されたものを使うことも、自分で用意したものを持ち込むこともでき、再起動なしで更新されます。バックエンドまでの区間も、バックエンドが対応していればセッションが暗号化されます。

送信に使うバックエンドを自由に選択
SMTP AUTH を使わない Exchange Online で、Microsoft による基本認証の廃止の影響を受けずに送信するか、Azure Communication Services やその他の転送サービスを使います。切り替えは設定の変更だけで、再デプロイは必要ありません。

次の接続から反映
構成はセッションが開かれるたびに新しく読み込まれます。ポリシーを編集すれば、次に接続するデバイスにはもう適用されています。再起動も、変更ウィンドウも、キャッシュの有効期限切れを待つ必要もありません。

アラートに使えるメトリクス
認証、配信、セッション時間など、すべてのセッションが記録を残し、ポータルで検索でき、そのままアラートに使えます。送信が止まったデバイスは、サポートチケットを起票しなくてもクエリ 1 つで見つかります。

名前のとおりに機能するロール
閲覧者はすべてのルールを参照できますが変更はできず、管理者は構成を変更できます。これはサービスがすべてのリクエストで強制し、すべてのエントリには作成者が記録されます。ポリシーには最終更新者も記録されます。

検索可能なイベントログ
すべての認証失敗とポリシー違反を、ユーザー、アドレス、送信者、受信者で絞り込めます。拒否したルールはエントリに明記されます。「なぜバウンスしたのか」は 1 回の検索でわかります。
 ロードマップに掲載
Sniff Mode
キャプチャウィンドウを開き、デバイスが実際に何を提示しているかを確認できます。送信元アドレス、使用するユーザー名、名乗っている送信者です。誰もパスワードを知らず、どのベンダーもサポートしていないプリンターのための機能です。
仕様
最初のテストメールを送る前に、管理者が確認したい名称と数値です。
接続
- ポート
- 25 と 587 は STARTTLS、465 は暗黙的 TLS
- 証明書
- 発行または持ち込み、再起動なしで更新
- 許可リスト
- IPv4 アドレス範囲、1 範囲あたり最大 16,384 アドレス
認証
- 認証方式
- LOGIN、PLAIN、NTLM
- ID ソース
- Microsoft Entra ID(ハイブリッドの DOMAIN\user ログインを含む)、Sendman 資格情報ボールト
- ボールトの暗号化
- AES-256-GCM
ポリシー
- スコープ
- ユーザー名、IP 範囲、またはその両方
- 優先度
- 最小の数値が優先、同順位はマージ
- 送信者と受信者のルール
- 正規表現、MAIL FROM とすべての RCPT TO で適用
- 匿名リレー
- ポリシー単位、IP 範囲に限定
配信
- バックエンド
- Exchange Online(SMTP AUTH なし)、Azure Communication Services、その他の SMTP 転送サービス
- メッセージサイズ
- 1 メッセージあたり最大 25 MB(バックエンドによってはこれより小さい場合があります)
- 処理
- 変更せずにそのまま転送、キューなし、コピーの保存なし
運用
- 構成
- Platform Portal、次の接続から反映
- ロール
- 閲覧者、管理者
- テレメトリ
- ポータルで検索可能
- 含まれるもの
- すべてのアップデート、インシデントサポート
- 認証
- 当社の開発チームと運用チームは ISO 27001 認証を取得しています
最後の Exchange Server を廃止する理由
Sendman がリレーを引き継げば、サーバーは廃止できます。それによって得られるものは次のとおりです。

攻撃対象領域の縮小
オンプレミスの Exchange は、最も攻撃を受けやすいワークロードの 1 つです。最後のサーバーがなくなれば、週末にパッチを当てる Exchange の CVE も、境界を狙うゼロデイもなくなります。

インターネットに公開するものがなくなる
OWA、ECP、Autodiscover、Exchange Web サービスがネットワーク境界から消えます。初期侵入の入口が 1 つ減り、リモートコード実行の標的も 1 つ減ります。

Exchange のパッチ適用が不要に
テスト、インストール、監視が必要な累積更新プログラムやセキュリティ更新プログラムも、そのためのメンテナンスウィンドウもありません。次の重大な修正が出たときに更新が遅れる Exchange Server も残りません。

次の移行がない
Exchange 2016 と 2019 は 2025 年 10 月にサポートが終了し、次のアップグレードとして Subscription Edition が予定されています。サーバーがなければ、計画し、予算を確保し、乗り切らなければならない次の移行もありません。

特権を持つシステムが 1 つ減る
Exchange は AD と深く結び付いており、高い権限を持っています。これを取り除けば、資格情報窃取の主要な標的がなくなり、SOA の移行後は AD に残る痕跡の大部分もなくなります。

運用の負担が減る
Exchange のために監視、バックアップ、証明書、ストレージ、VM を運用する必要がなく、作成、テスト、更新を続けなければならない個別の災害復旧計画も不要です。どのチェックリストからもワークロードが 1 つ減ります。

よりシンプルなアーキテクチャ
メッセージングは Exchange Online だけです。ハイブリッドという特殊なケースがなくなり、メールフロー、Autodiscover、受信者、認証に問題が起きたときに確認すべきコンポーネントも減ります。

維持すべきノウハウが減る
オンプレミス Exchange の専門知識を持つ人材は少なくなり、コストも上がっています。管理すべきサーバーがなければ、その知識を社内に抱え続ける必要も、唯一の担当者が休暇中に外部から調達する必要もありません。

明確な役割分担とコスト削減
インフラ、運用、バックアップ、監視、管理の負担が減ります。プラットフォームは Microsoft が運用し、お客様は Exchange Online を管理する。その境界がようやく明確になります。
3 つのステップで、サーバーを停止できる
- Sendman をバックエンドに接続するSendman をバックエンドに接続するExchange Online、Azure Communication Services、またはすでに送信に使っているホストを選び、必要な情報を入力します。ポータルのフォーム 1 つで完了し、変更するときも再デプロイは必要ありません。
- デバイスを受け入れ、できることを決めるデバイスを受け入れ、できることを決めるデバイスの接続元となる範囲を追加し、ディレクトリの ID を持たせるべきでないデバイスにはボールトの資格情報を発行します。そのうえで、誰がどの名義で誰に送信できるかをポリシーとして記述します。
- DNS を切り替え、サーバーを廃止するDNS を切り替え、サーバーを廃止するデバイスの送信先ホスト名を、Exchange Server ではなく Sendman に向けます。理想的には、それだけで完了です。デバイスには一切手を加えず、Exchange Server にはもう何の仕事も残りません。
最初に寄せられる質問
最初のテストメールを送る前に、管理者が確認することです。
01Sendman はメールを保存しますか?
いいえ。SMTP セッションをプロキシし、届いたままの形で転送します。メールボックスも、キューも、スプールも、アーカイブもなく、メッセージ自体はヘッダーを含めて変更されずに通過します。Sendman が保持するのは構成だけです。
02Entra テナントに何かを登録する必要はありますか?
いいえ。Sendman は、アプリ登録も同意も不要で、テナント側で何も変更することなく、デバイスの資格情報を Microsoft Entra ID に対して検証します。CONTOSO\svc-scan のようなハイブリッドログインもそのまま動作します。
03それらのアカウントの多要素認証はどうなりますか?
どちらの場合も支障はありません。ボールトの資格情報はディレクトリにまったく触れないため、プロンプトが表示される理由がありません。Entra ID アカウントも同様に動作します。厳しいポリシーを設定していても、多要素認証や条件付きアクセスが妨げになることはなく、デバイスにプロンプトが表示されることもありません。アカウントがどの名義で誰に送信できるかを決めるのは、Exchange Online のメールボックス権限ではなく Sendman のポリシーです。ボールトの資格情報でも Entra ID アカウントでも、送信者と受信者のルールが判断します。
04デバイスが TLS にまったく対応していない場合は?
暗号化なしのポートでも接続でき、ID、IP、ポリシーはまったく同じように適用されます。そのデバイスからの最初の区間を暗号化なしで受け入れるかどうかは、お客様の判断です。許可リストによって接続元は自社の送信元アドレスに限定され、Sendman から先は、バックエンドが対応していればセッションが暗号化されます。
05SPF、DKIM、DMARC はどうなりますか?
これらは送信元ドメインに属し、実際に配信を行うバックエンド、つまり Exchange Online または Azure Communication Services が処理します。Sendman はエンベロープもヘッダーも書き換えないため、そのバックエンド向けに設定してある内容は、現在とまったく同じように機能し続けます。
06Sendman が構成にアクセスできない場合はどうなりますか?
接続は一時的な「service not available」応答で拒否されます。この応答は、正しく実装された送信側にメッセージを保持して再試行するよう伝えるため、ストレージに一時的な障害があってもメールは失われず、遅れるだけです。
07バックエンドとして Exchange Online を使い続けられますか?
はい。多くの組織が Exchange Online を配信経路として維持し、デバイスに必要な認証とポリシーのレイヤーとして Sendman を使っています。バックエンドは後から、デバイスに一切手を加えずに変更できます。
08構成はどこに保存され、誰が参照できますか?
お客様のテナント専用に分離されたストレージに保存されます。資格情報は書き込まれる前に暗号化されます。ポータルへのアクセスはお客様のプラットフォームテナントを通じて行われ、閲覧者はすべてのルールを参照できますが変更はできず、管理者は構成を変更できます。許可リストのエントリ、ポリシー、資格情報のすべてに作成者が記録されます。
09デバイスが実際に何を送信しているかを確認するには?
すべての認証失敗とポリシー違反は検索可能なイベントログに記録され、拒否したルールがエントリに明記されます。また、デバイスが受け取る応答から、どのチェックで拒否されたかがわかります。デバイスが提示している送信元アドレス、使用するユーザー名、名乗っている送信者を正確に表示するキャプチャウィンドウ、Sniff Mode はロードマップに掲載されています。
会場でお会いしましょう
この秋、Sendman はイベントに出展します。お立ち寄りいただき、プリンターにまつわるエピソードをお聞かせください。リレーが動作する様子もご覧いただけます。
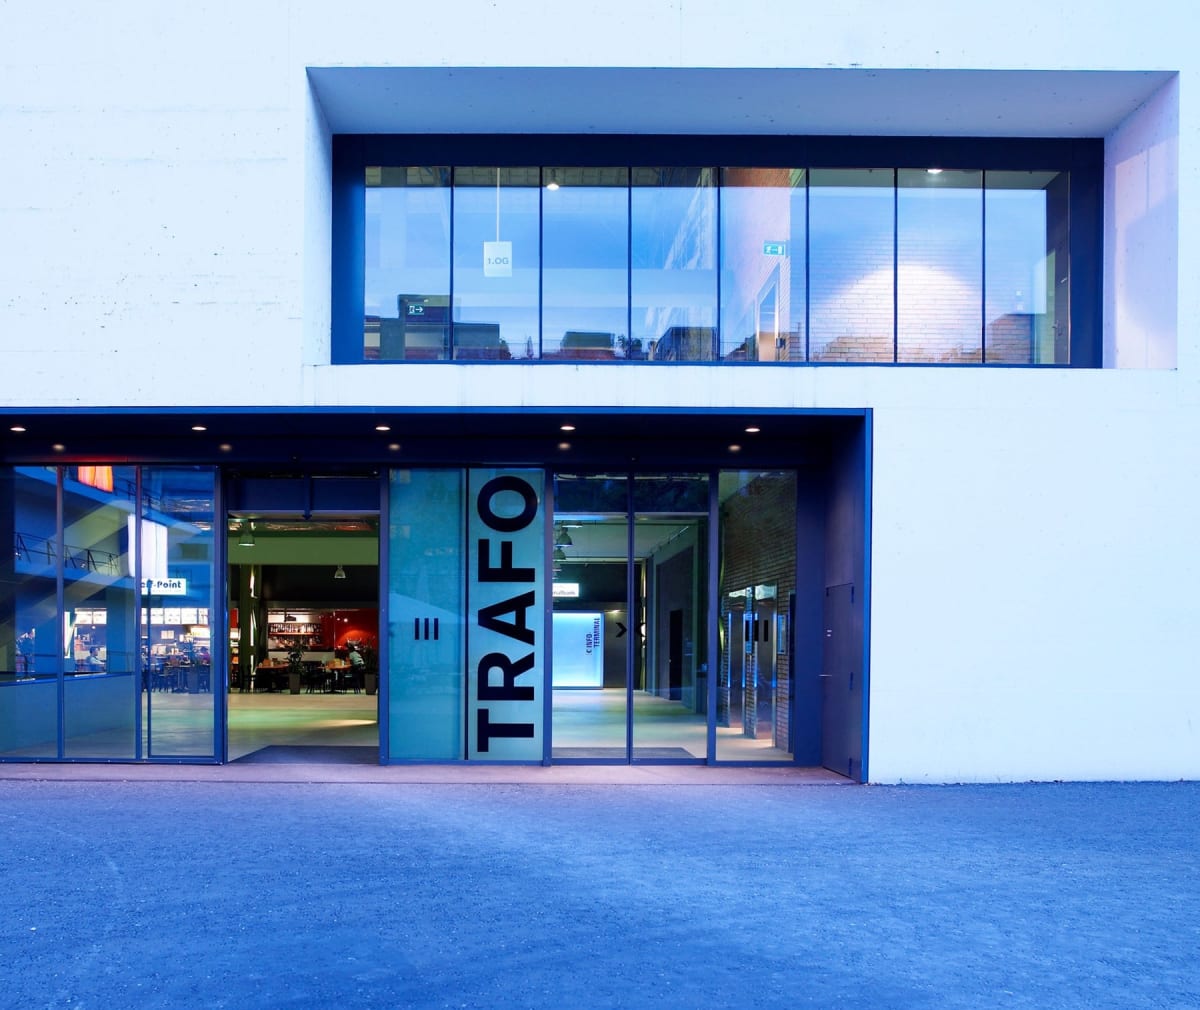
Workplace Ninja Summit
Microsoft のエンドポイント管理とセキュリティをテーマに、バーデンで開催されるコミュニティカンファレンス
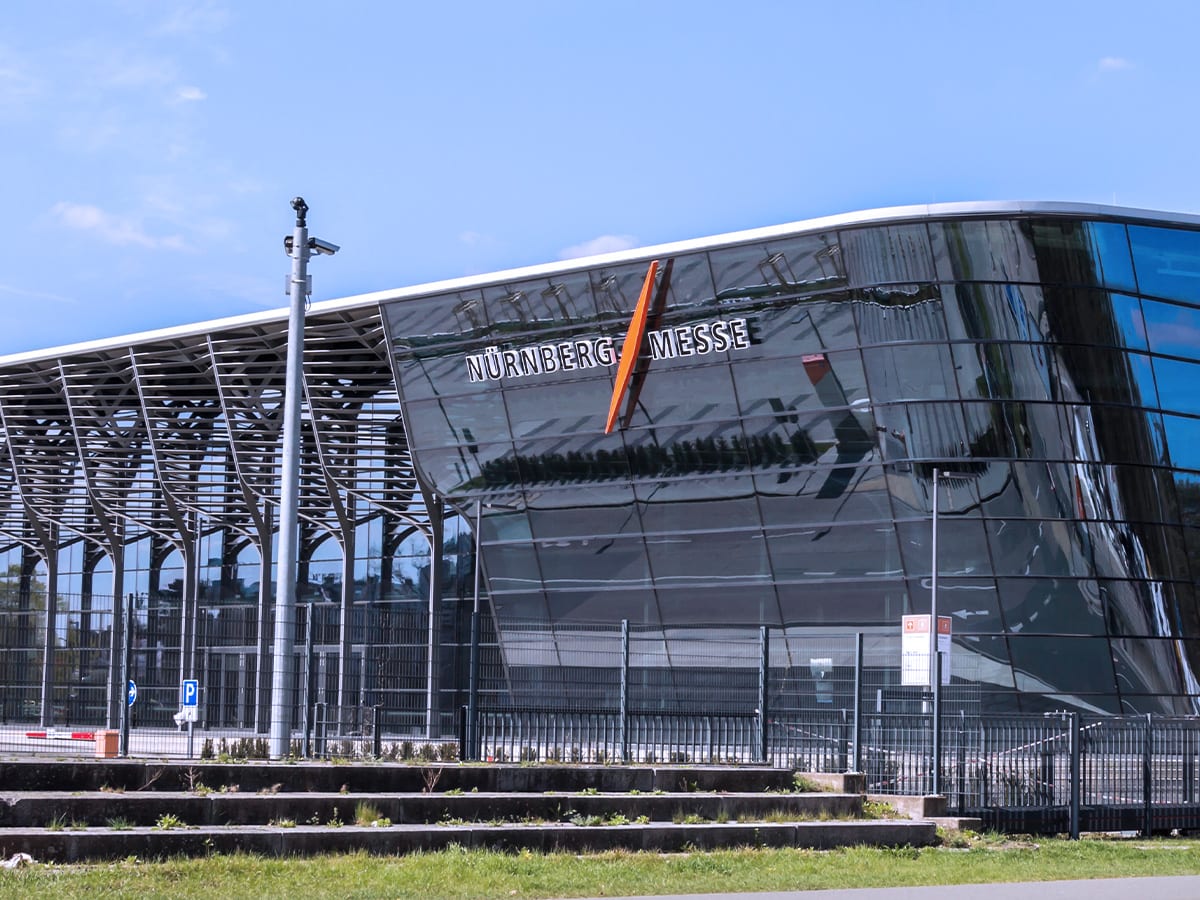
it-sa
今年も、IT セキュリティ分野で欧州を代表する見本市でお会いしましょう

クラウドベースの RADIUS サービス RADIUSaaS

クラウドネイティブな認証局 SCEPman